Organisasi mungkin sudah memasang antivirus dan firewall, tetapi penjenayah siber masih boleh cuba memperdaya kakitangan melalui e-mel, WhatsApp atau panggilan telefon.
Kakitangan mempunyai akses kepada data, sistem dan urusan pembayaran. Sebab itu penyerang cuba menyamar sebagai ketua, vendor atau pasukan IT untuk mendapatkan maklumat atau meminta sesuatu tindakan.
Penyerang mengambil kesempatan terhadap rutin kerja
Bayangkan anda menerima mesej: “Invois ini perlu dibayar sebelum tengah hari.” Nama pengirim pula kelihatan seperti ketua jabatan.
Ketika sibuk, permintaan sebegini mungkin dilayan tanpa semakan lanjut. Penyerang menggunakan tekanan masa, rasa takut dan kepercayaan terhadap pihak tertentu untuk mendorong mangsa bertindak.
Sesiapa sahaja boleh diperdaya, termasuk orang yang mahir teknologi. Kewangan mungkin menerima arahan pembayaran palsu, manakala HR menerima lampiran yang menyamar sebagai resume calon pekerja.
Bagaimana latihan boleh membantu?
Latihan keselamatan siber perlu dekat dengan situasi kerja sebenar. Kakitangan bukan sekadar perlu tahu maksud phishing, tetapi juga cara mengesahkan permintaan dan tempat untuk melaporkannya.
| Pendekatan | Contoh pelaksanaan |
|---|---|
| Ringkas dan berkala | Sesi pendek tentang satu taktik penipuan atau contoh mesej mencurigakan. |
| Mengikut tugas | Latih pasukan kewangan menyemak perubahan nombor akaun vendor. |
| Praktikal | Tunjukkan cara melaporkan e-mel dan menghubungi pihak yang betul. |
| Dinilai dan diperbaiki | Semak kefahaman, maklum balas serta keupayaan kakitangan membuat laporan. |
Jika simulasi phishing digunakan, jadikannya peluang belajar. Elakkan memalukan peserta yang tersilap atau menganggap kadar klik sebagai satu-satunya ukuran kejayaan.
Mudahkan kakitangan melapor
Kakitangan yang tersalah menekan pautan mungkin takut dimarahi lalu memilih untuk berdiam diri. Ini boleh melambatkan tindakan pasukan IT.
Sediakan saluran yang jelas, seperti butang “Report Phishing”, talian bantuan atau sistem tiket. Galakkan laporan segera walaupun kakitangan belum pasti sesuatu mesej itu berbahaya.
Jika sudah memasukkan kata laluan atau membuka lampiran mencurigakan, maklumkan perkara tersebut dengan jujur supaya pasukan IT dapat menentukan tindakan yang sesuai.
Latihan perlu disokong kawalan keselamatan
Tiada latihan yang dapat menjamin semua serangan akan dikenal pasti. Organisasi juga memerlukan penapisan e-mel, pengesahan pelbagai faktor (MFA), kemas kini sistem dan akses mengikut keperluan tugas.
Urusan sensitif seperti perubahan akaun bank vendor perlu disahkan melalui saluran lain. Gunakan nombor telefon yang sudah diketahui sah, bukan nombor baharu dalam mesej tersebut.
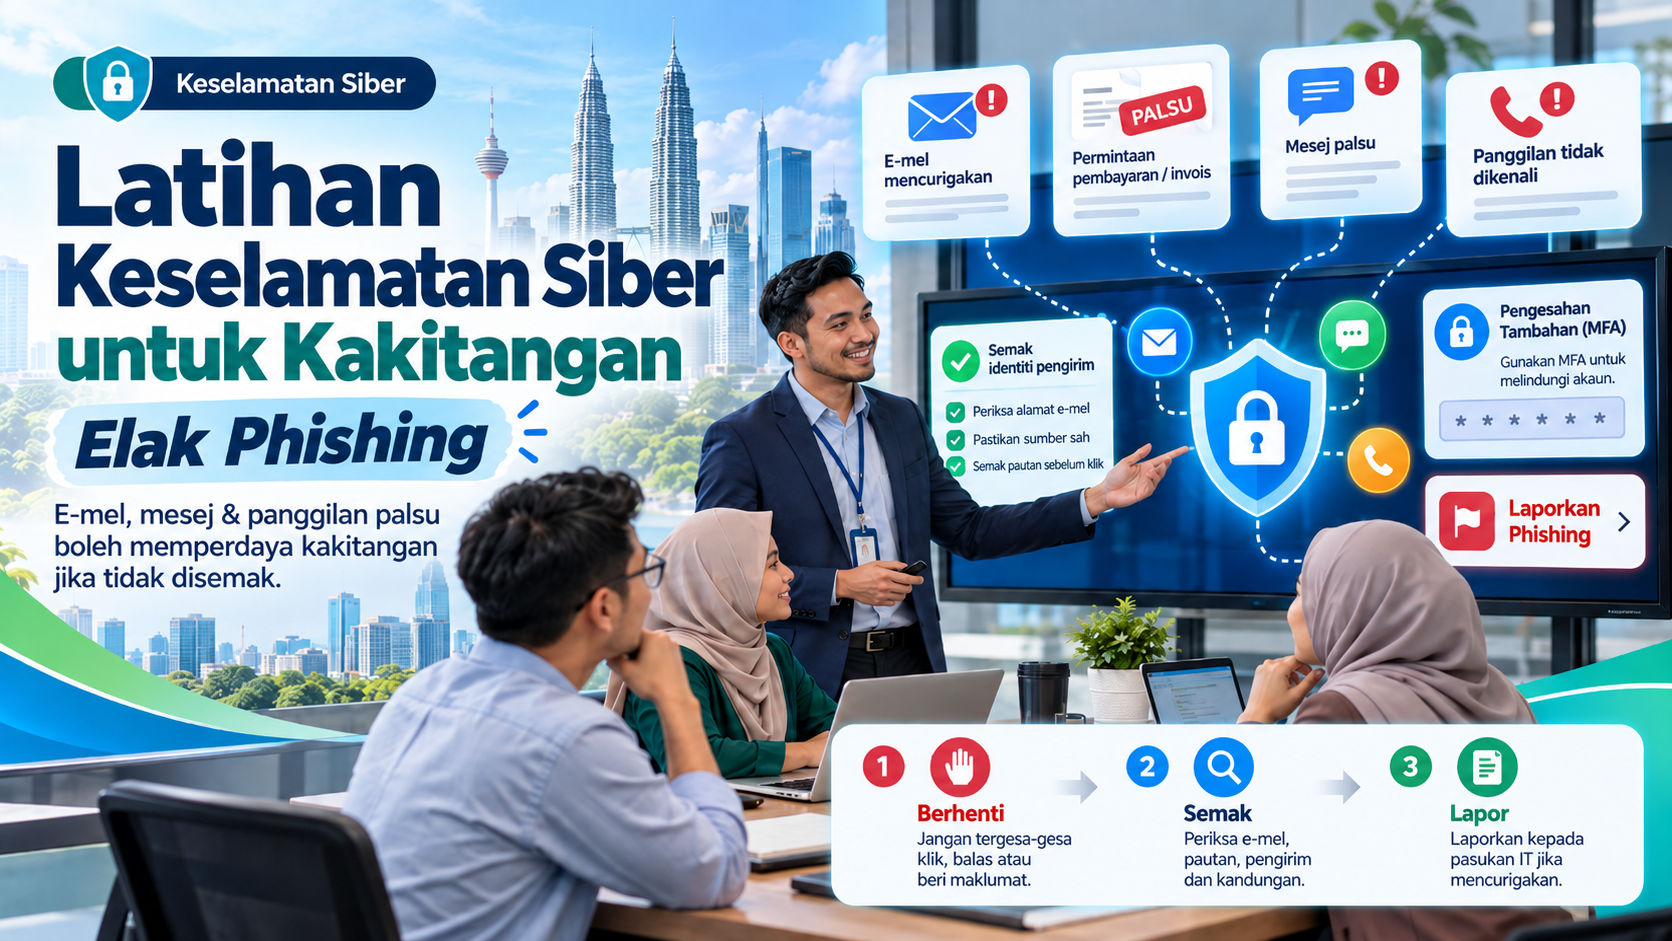
Amalkan: Berhenti, Semak, Lapor
- Berhenti: Jangan terburu-buru apabila mesej mendesak anda menekan pautan, berkongsi maklumat atau membuat bayaran.
- Semak: Sahkan pengirim dan permintaan melalui saluran yang dipercayai.
- Lapor: Maklumkan kepada pasukan IT jika ada sesuatu yang meragukan, termasuk selepas tersilap bertindak.
Kakitangan lebih bersedia menghadapi ancaman apabila latihan mudah diamalkan, bantuan mudah diperoleh dan laporan mereka diambil serius.
Sumber rujukan: