Baru hendak mula bekerja, sistem pula tidak boleh dibuka. Pelanggan bertanya tentang pesanan, invois belum dapat dikeluarkan dan fail yang diperlukan tidak dapat dicapai.
Tidak semua gangguan berpunca daripada serangan siber. Tetapi jika itu puncanya, adakah pasukan anda tahu apa yang perlu dilakukan?
Dalam laporan Bernama bertarikh 29 Ogos 2026, Ketua Pegawai Keselamatan Maklumat Telekom Malaysia, Raja Azrina Raja Othman, menekankan bahawa keselamatan siber perlu diberi perhatian oleh pengurusan kerana kesannya boleh melibatkan operasi, kewangan dan kepercayaan pelanggan.
Apa yang berubah apabila penyerang menggunakan AI?
AI boleh membantu penyerang menyediakan mesej penipuan yang lebih meyakinkan dan mencari kelemahan sistem dengan lebih pantas.
Penilaian Pusat Keselamatan Siber Kebangsaan UK (NCSC) turut menjangkakan AI akan meningkatkan keupayaan penyerang, termasuk mengeksploitasi sistem yang belum menerima pembaikan keselamatan.
Bagi kakitangan, ini bermakna e-mel yang kemas dan profesional tetap perlu disemak. Jika “pembekal” tiba-tiba meminta bayaran ke akaun baharu, hubungi mereka melalui nombor yang sudah ada dalam rekod sebelum meneruskan transaksi.
Siapa yang perlu bersedia?
Pasukan IT mengurus perlindungan dan pemulihan teknikal. Pengurusan pula perlu menentukan keutamaan, menyediakan sumber dan menetapkan siapa yang boleh membuat keputusan ketika berlaku insiden.
Kakitangan juga perlu tahu cara melaporkan perkara mencurigakan. Jika tersalah klik pautan, laporan awal boleh membantu pasukan bertindak lebih cepat.
Satu soalan yang elok dibincangkan bersama ialah: “Kalau sistem ini tidak boleh digunakan hari ini, bagaimana kita hendak teruskan kerja?”
Mulakan dengan semakan yang mudah
| Perkara | Apa yang perlu disemak? |
|---|---|
| Sistem utama | Sistem manakah paling diperlukan untuk melayan pelanggan, menerima pesanan dan mengurus bayaran? |
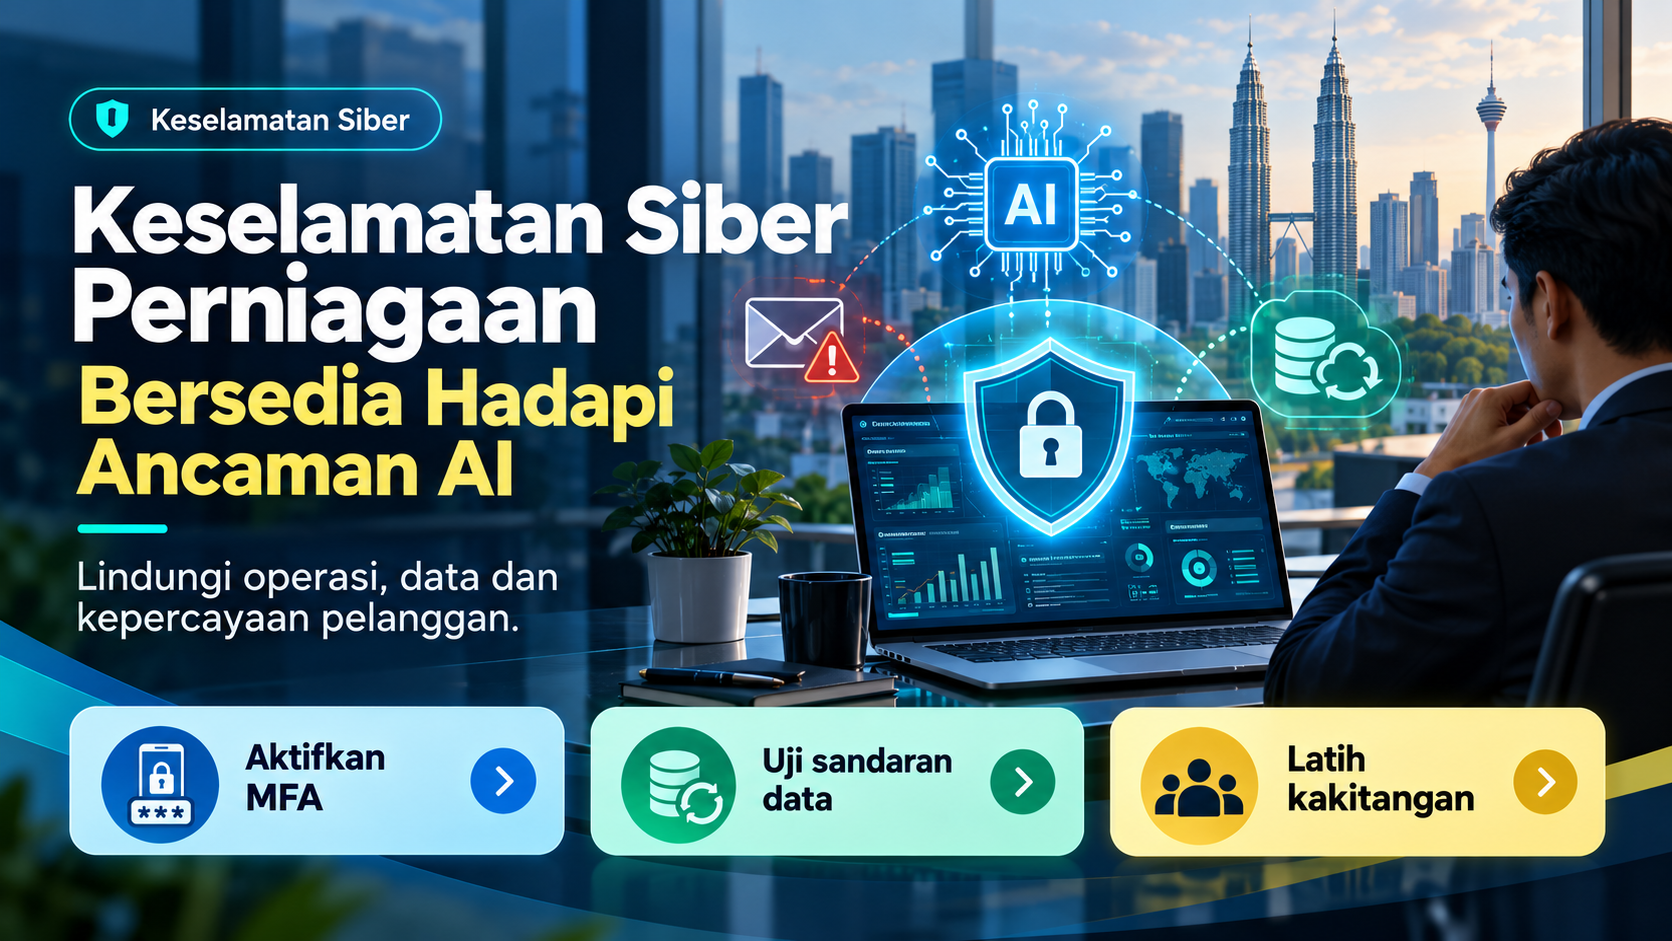
| Akses akaun | Adakah pengesahan tambahan seperti MFA diaktifkan? Adakah akses bekas pekerja sudah ditutup? |
| Kemas kini | Siapa yang memastikan pembaikan keselamatan dipasang tepat pada masanya? |
| Sandaran data | Bilakah kali terakhir salinan sandaran diuji untuk memastikan data boleh dipulihkan? |
| Laporan masalah | Adakah kakitangan tahu siapa perlu dihubungi apabila menerima mesej mencurigakan? |
| Kerja sementara | Apakah urusan yang boleh diteruskan dengan selamat ketika sistem dipulihkan? |
Panduan NIST untuk perniagaan kecil turut mengutamakan MFA, kemas kini perisian, latihan kakitangan serta sandaran yang dilindungi dan diuji.
Cuba pelan sebelum benar-benar memerlukannya
Luangkan masa untuk latihan perbincangan ringkas. Andaikan sistem jualan tergendala selama beberapa jam, tanpa mengganggu sistem sebenar.
Siapa akan menghubungi vendor? Bagaimana pelanggan dimaklumkan? Di manakah nombor bantuan disimpan jika e-mel juga tidak boleh dibuka?
Daripada latihan kecil ini, anda mungkin menemui nombor vendor yang sudah berubah atau langkah pemulihan yang hanya diketahui seorang kakitangan.
Pilih satu sistem paling penting minggu ini. Semak sandarannya, tentukan pegawai yang bertanggungjawab dan tulis langkah pertama jika berlaku gangguan. Pastikan orang yang perlu bertindak tahu di mana hendak merujuknya.
Sumber rujukan: