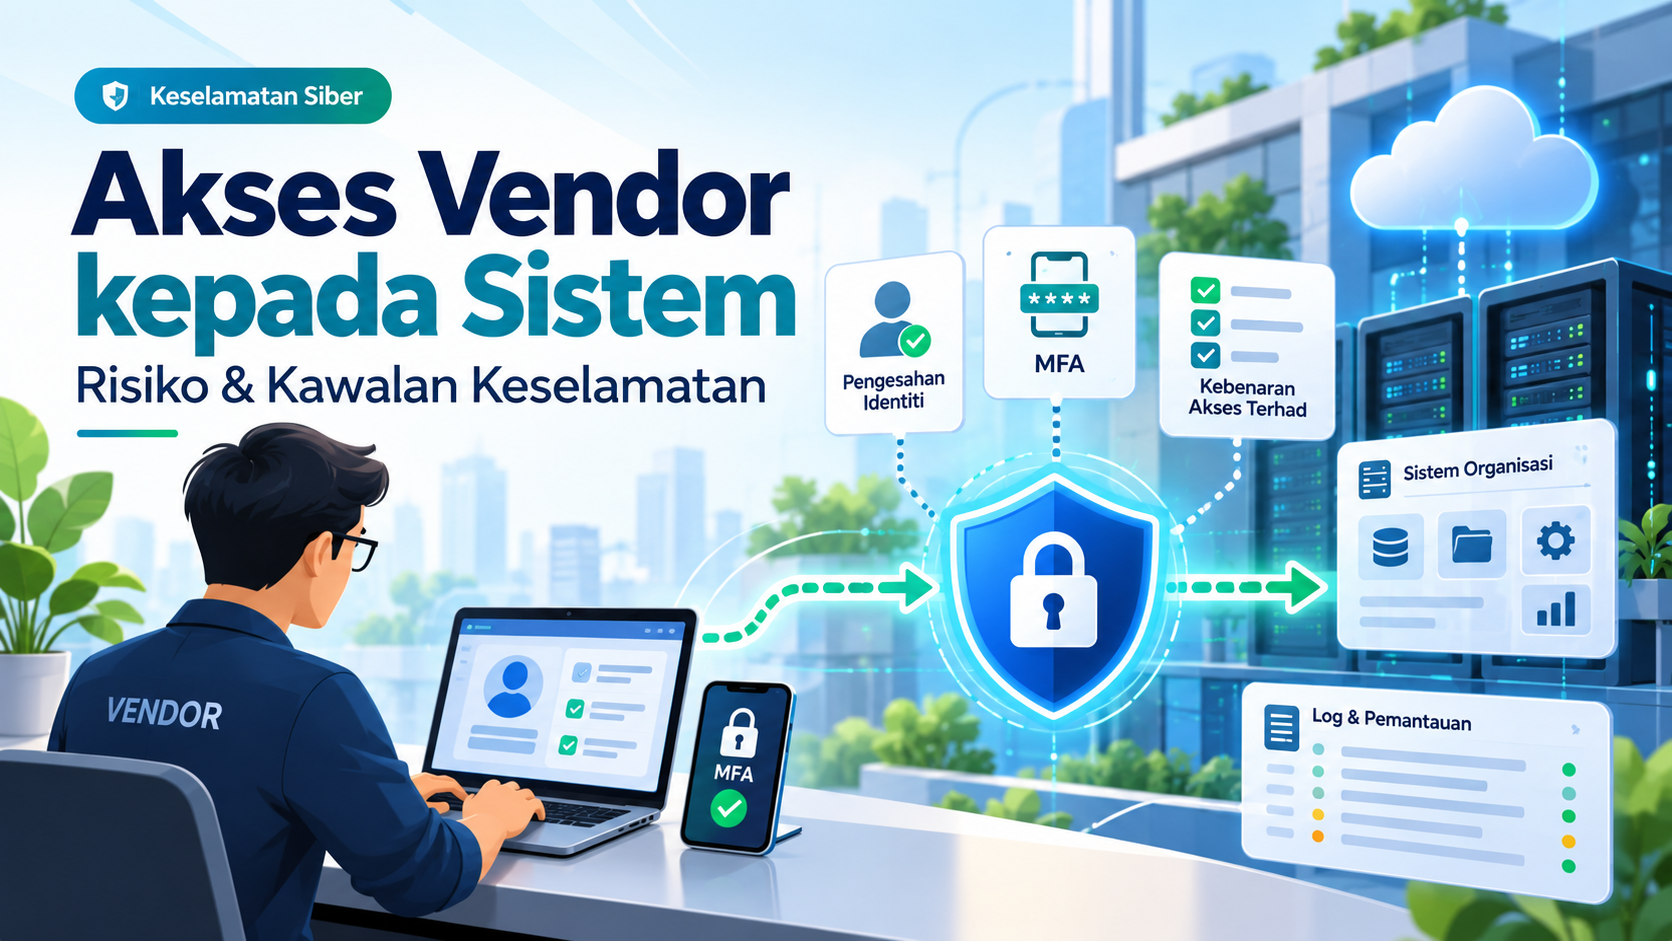
Apabila sistem menghadapi masalah, vendor biasanya memerlukan akses untuk membuat pemeriksaan, kemas kini atau pembaikan. Akses ini mungkin dilakukan melalui VPN, aplikasi sokongan jarak jauh atau akaun pentadbir khas.
Namun, akses vendor juga membuka satu lagi laluan masuk ke sistem organisasi. Jika akaun tersebut dicuri atau disalahgunakan, kesannya boleh melibatkan gangguan operasi, perubahan tanpa kebenaran dan kebocoran data.
Jadi, siapa yang bertanggungjawab menjaganya?
Jawapan ringkasnya: organisasi dan vendor mempunyai tanggungjawab masing-masing.
Mengapa akses vendor perlu dikawal?
Risiko meningkat apabila vendor diberikan akaun pentadbir yang aktif sepanjang masa. Lebih membimbangkan jika akaun itu dikongsi oleh beberapa juruteknik, tidak dilindungi dengan pengesahan pelbagai faktor atau langsung tidak dipantau.
Antara kelemahan yang biasa berlaku ialah:
- Akaun vendor aktif walaupun tiada kerja sedang dijalankan.
- Beberapa juruteknik berkongsi akaun dan kata laluan yang sama.
- Vendor menerima akses lebih tinggi daripada yang diperlukan.
- Aktiviti vendor tidak direkodkan.
- Akses kakitangan vendor yang telah berhenti masih aktif.
- Akaun tidak ditutup selepas kontrak tamat.
Jika berlaku perubahan atau kehilangan data, organisasi mungkin sukar mengenal pasti siapa yang melakukannya.
Tanggungjawab organisasi
Sebagai pemilik sistem, organisasi tidak boleh menyerahkan semua urusan keselamatan kepada vendor. Organisasi perlu menentukan siapa yang boleh masuk, sistem yang boleh diakses dan tempoh akses tersebut dibenarkan.
Sebelum melantik vendor, organisasi juga wajar menilai amalan keselamatannya. NIST menyarankan penilaian sewajarnya terhadap pembekal teknologi supaya risiko dapat dikenal pasti sebelum dan sepanjang penggunaan perkhidmatan.
Antara tanggungjawab organisasi ialah:
- Memberikan akaun berasingan kepada setiap juruteknik.
- Mengehadkan akses mengikut tugas sebenar.
- Mewajibkan MFA bagi akses jarak jauh dan akaun pentadbir.
- Menetapkan tempoh mula dan tamat akses.
- Merekod serta memantau aktiviti vendor.
- Meluluskan perubahan sebelum dibuat pada sistem operasi.
- Menutup akses sebaik sahaja kerja atau kontrak tamat.
Tanggungjawab vendor
Vendor pula wajib menggunakan akses tersebut hanya untuk tujuan yang telah diluluskan. Akses pelanggan tidak boleh dianggap sebagai kebenaran terbuka untuk melihat, menyalin atau mengubah apa sahaja dalam sistem.
Vendor sepatutnya:
- Membenarkan kakitangan yang diluluskan sahaja mengakses sistem.
- Tidak berkongsi akaun atau kata laluan.
- Menggunakan peranti kerja yang selamat dan dikemas kini.
- Tidak menyalin data tanpa keperluan dan kebenaran.
- Menyimpan rekod kerja serta perubahan yang dilakukan.
- Melaporkan insiden atau kehilangan maklumat log masuk dengan segera.
- Menutup akses kakitangan yang bertukar tugas atau berhenti.
Jika vendor mahu menggunakan subkontraktor, perkara itu perlu dimaklumkan dan dipersetujui terlebih dahulu. Subkontraktor juga mesti mematuhi kawalan keselamatan yang sama.
Kawalan yang patut digunakan
| Kawalan | Pelaksanaan |
|---|---|
| Akaun individu | Sediakan akaun berasingan kepada setiap juruteknik. Elakkan akaun yang dikongsi. |
| Akses minimum | Berikan kebenaran yang diperlukan untuk tugasan tertentu sahaja. |
| MFA | Wajibkan pengesahan tambahan bagi VPN, sistem awan dan akaun pentadbir. |
| Akses berjangka | Aktifkan akses ketika kerja dijalankan dan tutup selepas selesai. |
| Log aktiviti | Rekod masa log masuk, perubahan sistem dan tindakan pentadbiran. |
| Kelulusan perubahan | Gunakan tiket atau borang kelulusan sebelum perubahan dibuat. |
| Semakan berkala | Semak senarai vendor, pengguna dan tahap akses secara berkala. |
CISA turut mengesyorkan penggunaan MFA, pemantauan log dan kawalan akses bagi melindungi sambungan vendor atau penyedia perkhidmatan.
Nyatakan tanggungjawab dalam kontrak
Keperluan keselamatan tidak sepatutnya bergantung pada arahan lisan. Ia perlu dimasukkan dalam kontrak atau Perjanjian Tahap Perkhidmatan (SLA).
Antara perkara yang perlu dinyatakan ialah:
- Tujuan dan skop akses.
- Sistem serta data yang boleh dicapai.
- Keperluan MFA dan keselamatan peranti.
- Penggunaan subkontraktor.
- Tempoh penyimpanan log.
- Tempoh untuk melaporkan insiden.
- Proses pemulangan atau pemadaman data.
- Penamatan akses selepas kontrak tamat.
- Tanggungjawab dan kos pemulihan jika berlaku insiden.
Bagi pemprosesan data peribadi yang tertakluk kepada Akta Perlindungan Data Peribadi 2010, pindaan tahun 2024 menetapkan bahawa pemproses data yang mengendalikan data bagi pihak pengawal data juga perlu mematuhi Prinsip Keselamatan. Ini bermakna vendor tidak boleh menganggap perlindungan data sebagai tanggungjawab pelanggan semata-mata.
Jika berlaku insiden, siapa yang bertanggungjawab?
Tanggungjawab sebenar bergantung pada punca kejadian, tindakan setiap pihak, kandungan kontrak dan undang-undang yang terpakai.
Jika vendor cuai menjaga akaun atau membenarkan individu yang tidak diluluskan mengakses sistem, vendor perlu menjawab tentang kegagalan tersebut. Namun, jika organisasi memberikan akses pentadbir tanpa MFA, tidak memantau aktiviti dan membiarkan akaun terus aktif, organisasi juga mempunyai kelemahan kawalan yang perlu diperbaiki.
Apabila insiden berlaku, keutamaan kedua-dua pihak ialah:
- Menutup akses yang terjejas.
- Menamatkan sesi dan token yang masih aktif.
- Menyimpan log serta bukti berkaitan.
- Mengenal pasti sistem dan data yang terlibat.
- Memulihkan operasi dan membuat laporan yang diperlukan.
Kesimpulan
Akses vendor kadangkala diperlukan bagi memastikan sistem terus beroperasi. Namun, akses itu perlu dianggap sebagai kebenaran sementara untuk tugas tertentu, bukannya pintu masuk yang sentiasa terbuka.
Organisasi bertanggungjawab memberikan kelulusan, menetapkan kawalan dan memantau akses. Vendor pula bertanggungjawab menggunakan akses dengan selamat, mematuhi skop kerja dan segera melaporkan sebarang masalah.
Vendor boleh membantu mengurus sistem, tetapi tanggungjawab keselamatan tidak boleh diserahkan sepenuhnya kepada satu pihak sahaja.