Hari ini, hampir semua urusan memerlukan akaun digital. Kita mempunyai akaun e-mel, perbankan, KWSP, media sosial, bil utiliti, pelaburan dan beli-belah dalam talian.
Apabila terlalu banyak akaun perlu diuruskan, menggunakan kata laluan atau password yang sama mungkin kelihatan lebih mudah. Namun, tindakan ini sebenarnya boleh membuka jalan kepada penjenayah siber.
Mengapa satu password untuk semua akaun berbahaya?
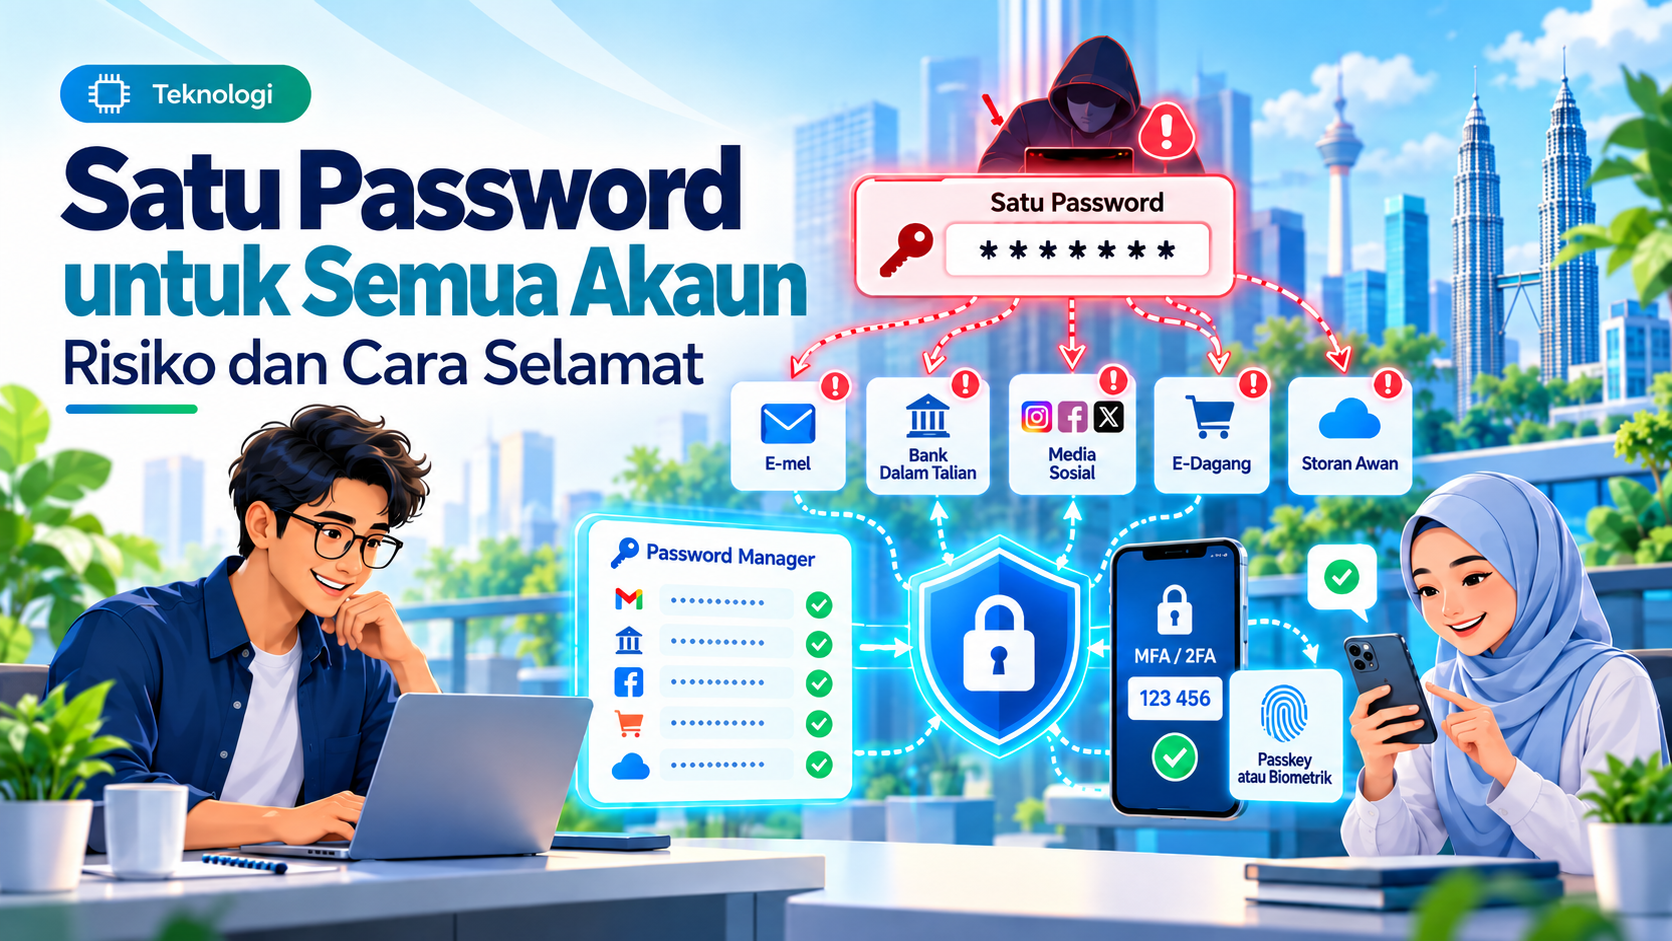
Jika sebuah perkhidmatan mengalami kebocoran data, kata laluan anda mungkin jatuh ke tangan pihak lain. Penjenayah kemudian boleh mencuba gabungan alamat e-mel dan kata laluan tersebut pada akaun lain.
Kaedah ini dikenali sebagai credential stuffing. Sebagai contoh, kata laluan yang bocor daripada sebuah kedai dalam talian mungkin turut dicuba pada akaun e-mel, media sosial atau perbankan anda.
Sebab itulah setiap akaun sepatutnya mempunyai kata laluan yang berbeza.
Utamakan keselamatan akaun e-mel
Akaun e-mel perlu diberi perhatian kerana ia sering digunakan untuk:
- Menetapkan semula kata laluan
- Menerima pautan pengesahan
- Menerima amaran keselamatan
- Memulihkan akaun yang terkunci
- Mengesahkan pendaftaran perkhidmatan lain
Jika e-mel utama berjaya diambil alih, penjenayah mungkin boleh menggunakan fungsi “Lupa Kata Laluan” untuk cuba menguasai akaun lain.
Gunakan kata laluan khas untuk e-mel dan jangan gunakannya pada mana-mana perkhidmatan lain.
Bagaimana menghasilkan kata laluan yang lebih baik?
Kata laluan yang baik tidak semestinya dipenuhi simbol sehingga sukar diingat. Perkara yang lebih penting ialah panjang, unik dan tidak mudah diteka.
Dalam panduan NIST terkini, penyedia perkhidmatan perlu menetapkan sekurang-kurangnya 15 aksara apabila kata laluan digunakan sebagai satu-satunya faktor pengesahan. NIST juga tidak menggalakkan pertukaran kata laluan secara berkala tanpa sebab. Kata laluan perlu ditukar apabila terdapat petunjuk ia telah bocor atau disalahgunakan.
Bagi kata laluan yang perlu diingati sendiri, gunakan frasa laluan yang panjang. Elakkan nama sendiri, nombor telefon, tarikh lahir atau corak mudah seperti Malaysia123!.
Jangan gunakan contoh kata laluan yang diterbitkan dalam artikel atau media sosial kerana contoh tersebut sudah diketahui umum.
Gunakan password manager
Jika setiap akaun mempunyai kata laluan berbeza, tentu sukar untuk mengingati semuanya. Di sinilah password manager boleh membantu.
Aplikasi ini boleh menjana dan menyimpan kata laluan yang panjang serta unik. Anda hanya perlu mengingati satu kata laluan utama.
Pilih password manager yang dipercayai dan lakukan perkara berikut:
- Gunakan kata laluan utama yang panjang
- Aktifkan pengesahan pelbagai faktor
- Pastikan aplikasinya sentiasa dikemas kini
- Jangan berkongsi kata laluan utama dengan orang lain
CISA turut menyarankan penggunaan kata laluan kukuh bersama password manager sebagai antara langkah asas melindungi akaun digital.
Aktifkan 2FA atau MFA
Kata laluan sahaja tidak semestinya mencukupi. Aktifkan pengesahan dua faktor (2FA) atau pengesahan pelbagai faktor (MFA) jika perkhidmatan tersebut menyediakannya.
Selepas memasukkan kata laluan, anda mungkin perlu membuat pengesahan tambahan melalui:
- Aplikasi pengesah
- Biometrik seperti cap jari
- Kunci keselamatan
- Kod sekali guna
- Passkey
MFA menambah satu lagi lapisan perlindungan sekiranya kata laluan anda diketahui oleh pihak lain. Namun, jangan sesekali memberikan kod OTP kepada sesiapa, termasuk individu yang mengaku sebagai pegawai bank.
Apa perlu dilakukan jika semua akaun menggunakan password yang sama?
Jangan panik. Tukar kata laluan secara berperingkat dengan mengutamakan akaun berikut:
- E-mel utama
- Perbankan dan akaun kewangan
- KWSP, insurans dan pelaburan
- Media sosial
- Beli-belah dalam talian
- Akaun digital lain
Gunakan laman web atau aplikasi rasmi ketika menukar kata laluan. Jangan tekan pautan yang diterima melalui mesej atau e-mel mencurigakan.
Semak juga senarai peranti yang sedang log masuk, maklumat pemulihan akaun dan aktiviti terkini. Jika terdapat peranti yang tidak dikenali, keluarkannya daripada akaun dengan segera.
CyberSecurity Malaysia menasihatkan supaya kata laluan yang terjejas ditukar segera, penggunaan semula kata laluan dielakkan dan MFA diaktifkan bagi melindungi akaun penting.
Kesimpulan
Menggunakan satu kata laluan untuk semua akaun memang mudah, tetapi risikonya besar. Apabila satu kata laluan bocor, akaun lain yang menggunakan kata laluan sama turut terdedah.
Amalkan prinsip mudah ini: satu akaun, satu kata laluan yang berbeza.
Gunakan password manager untuk membantu menguruskannya dan aktifkan MFA pada akaun penting. Langkah kecil ini boleh mengelakkan masalah yang jauh lebih besar pada masa hadapan.