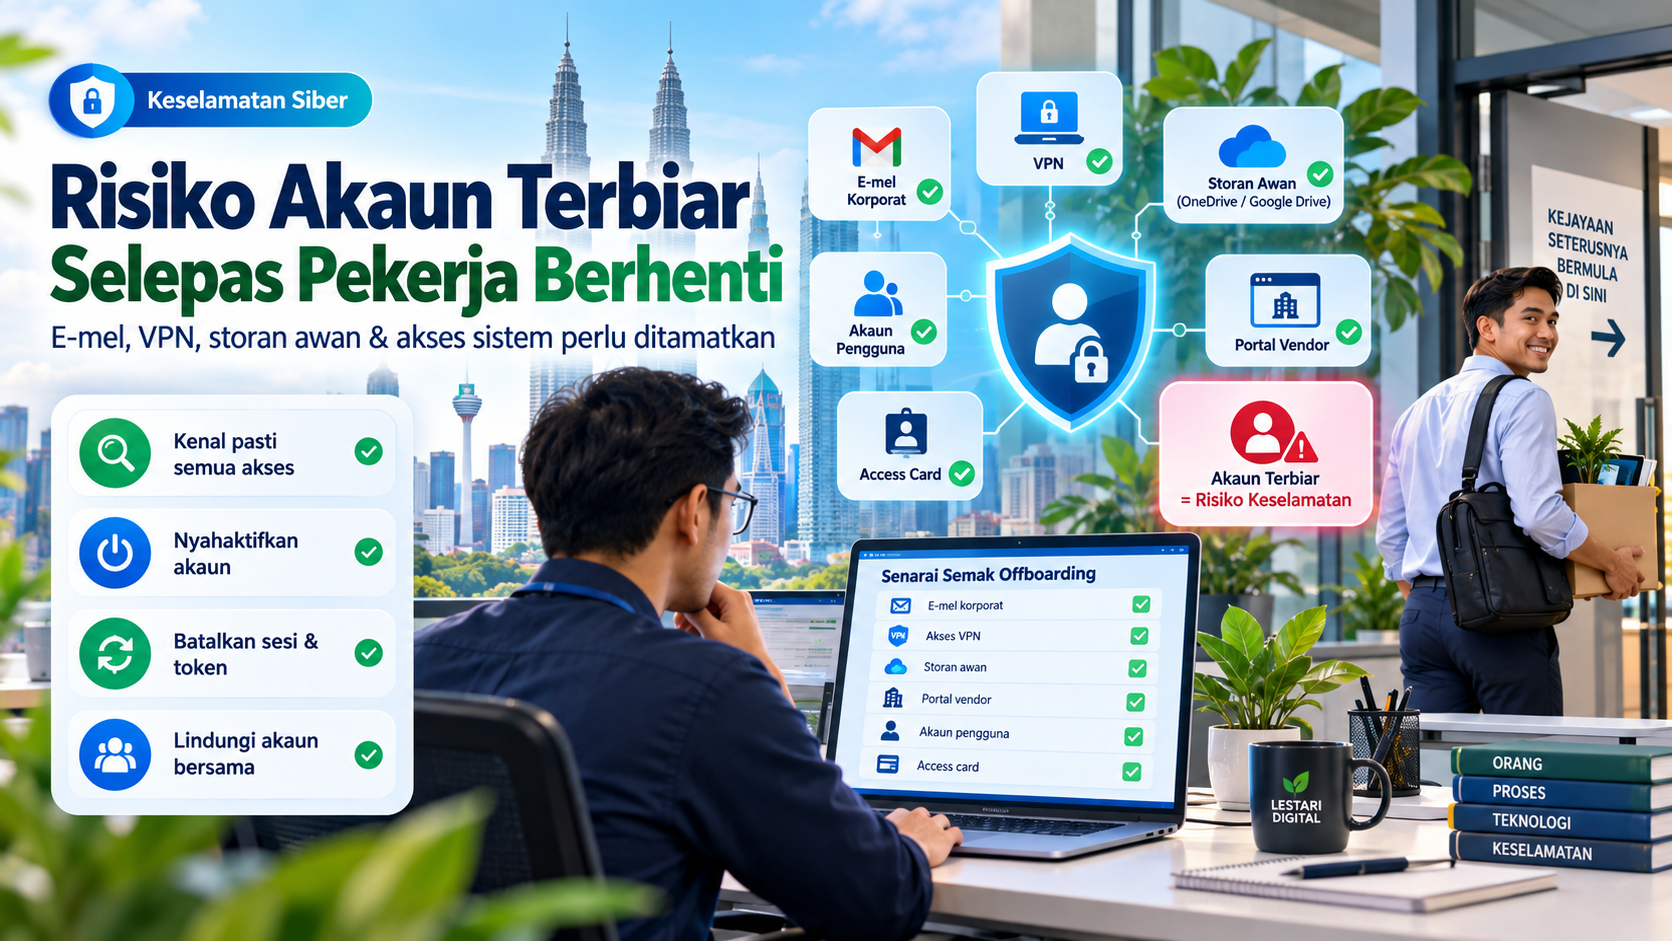
Laptop sudah dipulangkan, kad akses sudah diserahkan, tetapi akaun e-mel masih boleh digunakan. Situasi ini boleh berlaku apabila urusan pekerja berhenti tidak diselaraskan dengan baik antara HR, ketua jabatan dan pasukan IT.
Selain e-mel, akses kepada sistem kewangan, storan awan, VPN dan portal vendor juga perlu diperiksa. Selagi akses masih terbuka, data organisasi masih berisiko.
Mengapa akaun terbiar berbahaya?
Akaun yang tidak lagi diperlukan tetapi masih boleh digunakan boleh menjadi laluan masuk tanpa kebenaran. Risikonya bukan hanya daripada bekas pekerja, tetapi juga penyerang yang memperoleh kata laluan akaun tersebut.
Antara kesannya ialah dokumen sulit diakses, e-mel rasmi disalahgunakan serta data diubah atau dipadam. Risiko lebih besar jika akaun mempunyai hak pentadbir yang membolehkannya mengurus pengguna atau tetapan sistem.
Masalah ini mudah berlaku apabila tiada senarai lengkap akaun, maklumat pemberhentian lewat diterima IT atau jabatan menggunakan aplikasi yang tidak direkodkan secara berpusat.
Apa yang perlu dilakukan apabila pekerja berhenti?
Penamatan akses perlu diselaraskan dengan tarikh dan waktu tamat perkhidmatan yang disahkan. Jangan tunggu sehingga akaun lama tidak digunakan baru hendak mengambil tindakan.
| Tindakan | Perkara yang perlu disemak |
|---|---|
| Kenal pasti semua akses | Senaraikan akaun e-mel, aplikasi, VPN, storan awan dan portal pihak ketiga. |
| Sekat akses pengguna | Nyahaktifkan akaun dan tarik balik kebenaran mengakses sistem. |
| Batalkan sesi dan token | Tamatkan sesi log masuk serta batalkan token yang masih membolehkan akses, mengikut keupayaan sistem. |
| Lindungi akaun bersama | Tukar kata laluan atau kunci akses yang diketahui pekerja tersebut jika masih boleh digunakan. |
| Urus data dan peralatan | Pindahkan fail kerja kepada pegawai yang diberi kuasa dan dapatkan semula peralatan syarikat. |
| Sahkan tindakan selesai | Rekodkan tindakan dan pastikan tiada akses yang tertinggal. |
Menukar kata laluan sahaja mungkin belum mencukupi. Sesetengah aplikasi boleh mengekalkan sesi sedia ada sehingga sesi itu dibatalkan atau tamat tempoh.
Perlukah akaun terus dipadam?
Tidak semestinya. Akses bekas pekerja perlu disekat, tetapi e-mel, fail dan rekod kerja mungkin masih diperlukan.
Simpan data mengikut polisi organisasi dan keperluan penyimpanan rekod. Jika pegawai lain perlu meneruskan tugasan, berikan akses melalui akaunnya sendiri, bukannya berkongsi kata laluan bekas pekerja.
Bagi akaun yang menjalankan proses automatik, semak kebergantungan sistem dan lantik pemilik baharu sebelum membuat perubahan supaya operasi tidak terganggu.
Jika akaun terbiar ditemui
Bagi akaun bekas pekerja yang tidak lagi mempunyai tujuan sah, sekat akses dan semak rekod aktivitinya, terutama selepas tarikh tamat perkhidmatan. Jika ada tanda penyalahgunaan, simpan bukti dan maklumkan kepada pasukan keselamatan atau pengurusan.
Semakan akaun juga perlu dilakukan secara berkala, termasuk akaun vendor yang tamat kontrak dan akses lama pekerja yang bertukar jabatan.
Apabila tanggungjawab seseorang tamat, akses yang berkaitan juga perlu ditamatkan dengan teratur.
Sumber rujukan: